SERVICES
サービス
HOW WE WORK
まずデータ基盤をつくる。その上にインシデント対応を築く。
インシデント対応の難しさの多くは、突き詰めるとデータの問題です。判断に必要なログ、メトリクス、チケット、チャットは存在していても、共通のデータモデルもアクセス制御も保持ポリシーもないまま、複数のシステムに散らばっています。その状態で攻撃や障害に直面すれば、対応は属人化し、事後の説明責任も果たせません。SIGQは、この構造を変えるために生まれました。まず安全でグローバル規模のデータ基盤を構築し、その上に検知・指揮・監査を統合する。Incident Lakeも、この方法でつくっています。
以下のサービスはすべて、私たちが日々本番環境で運用しているのと同じアーキテクチャ、データモデル、セキュリティ統制の上で動いています。自分たちのオンコール運用に耐えられないものは、世に出しません。
WHAT WE BUILD AND RUN
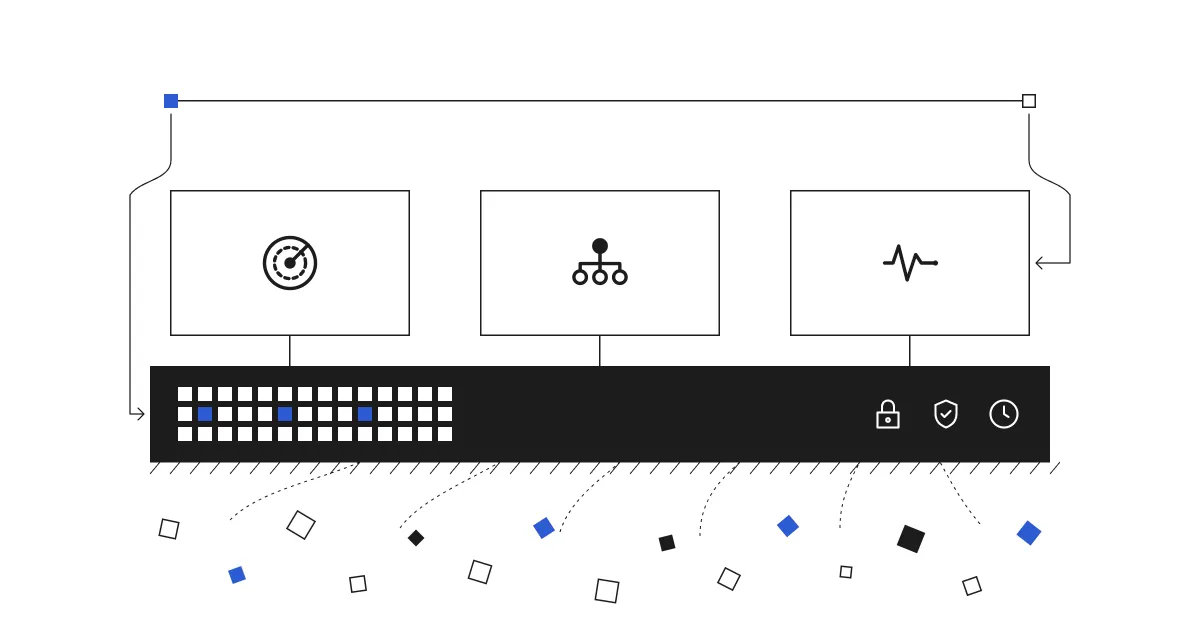
ひとつのプロダクト。ひとつの基盤。
Incident Lake
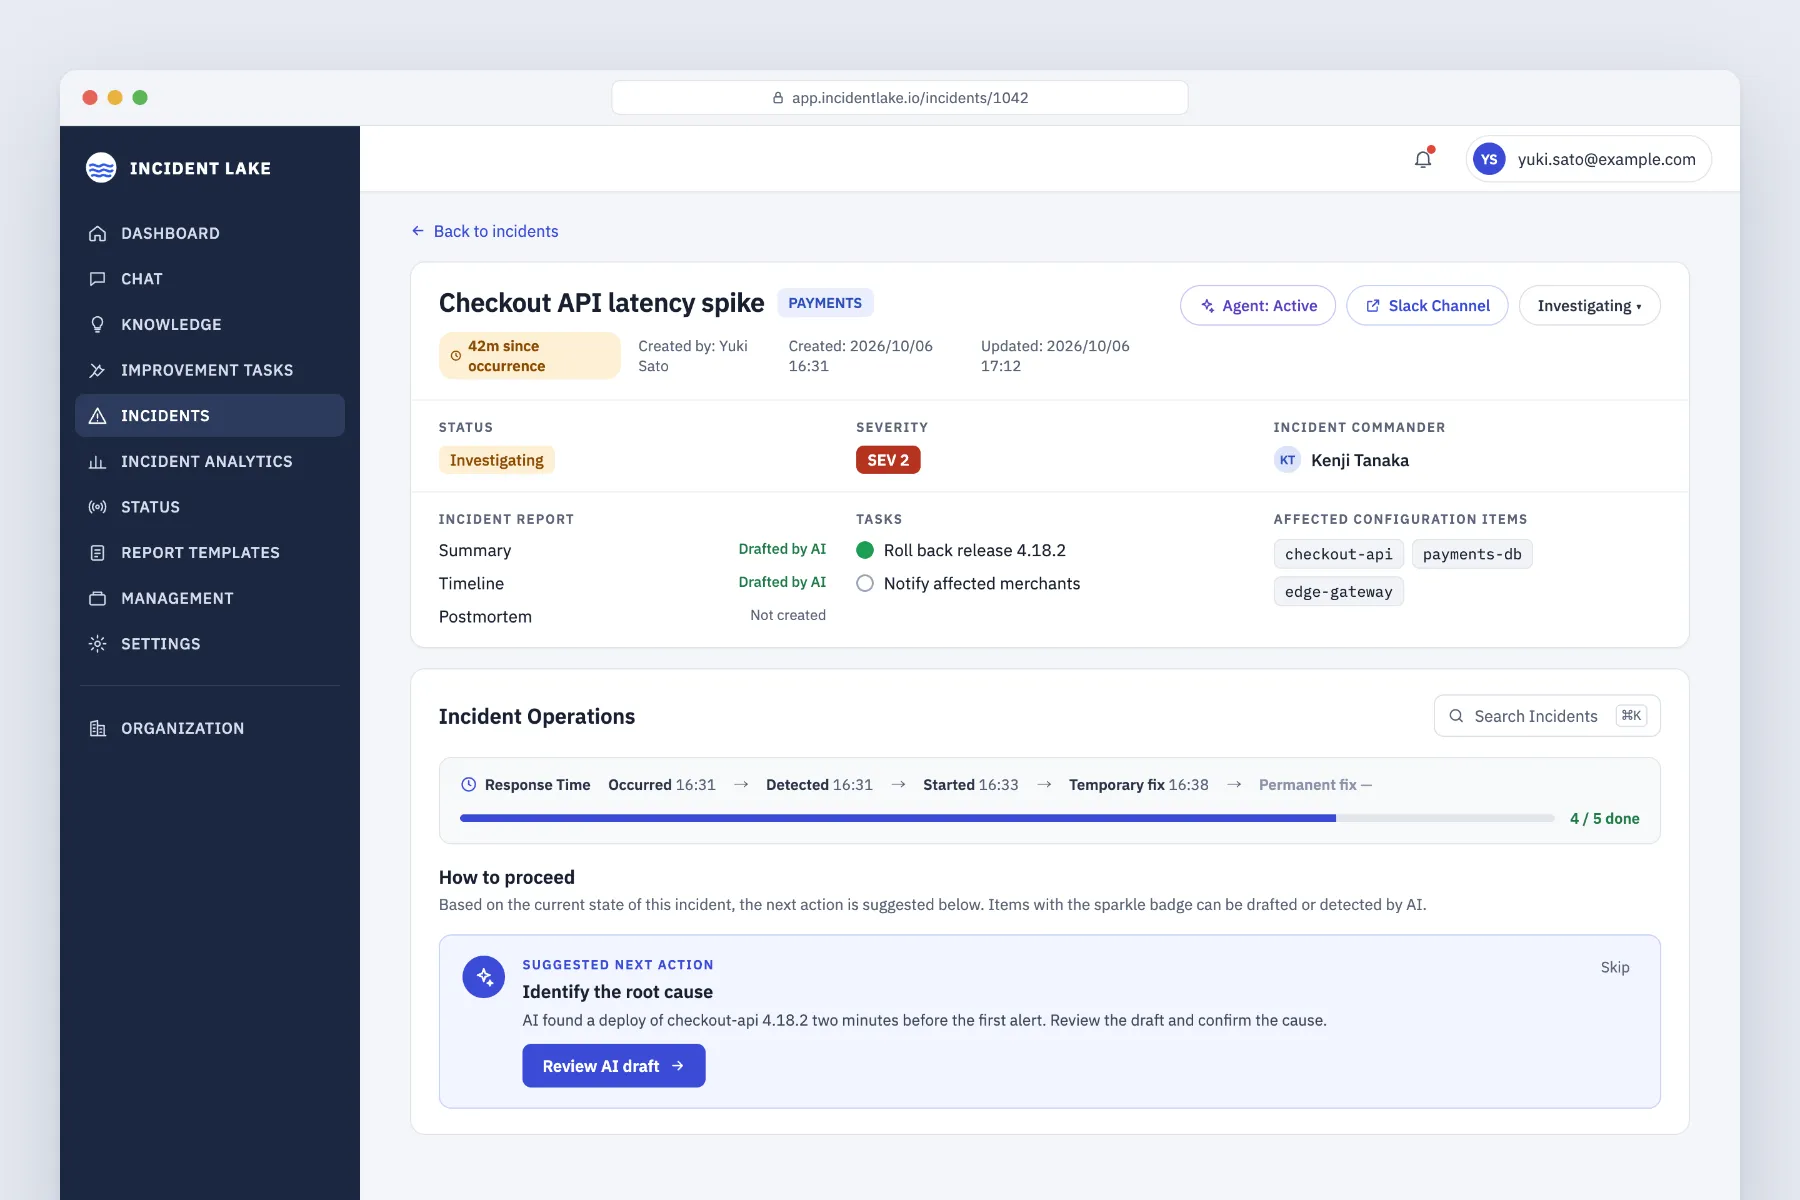
Incident Lakeは、SIGQが自ら開発・運用し、自社サービスでも活用しているインシデント管理のためのエージェント型AIです。監視、チケット、チャットをひとつのデータレイヤーに統合し、個人の記憶に頼っていたノウハウを、構造化された組織のナレッジに変えます。監査証跡は事後に組み立て直すのではなく、対応の過程で自然に生成されます。SLO、アラート、エスカレーション、ポストモーテムの仕組みを製品に組み込んでいるため、インシデントのたびに測定可能な改善が積み重なります。
• データとして蓄積される組織のナレッジ
• 標準化された対応ワークフロー
• 初動対応の自動化
• 経営層への可視化
• 潜在リスクの特定と分析
• 既存システムとの連携
• 内部統制とエビデンス管理
• 有事に即応できる体制づくり
Service 01
データプラットフォームエンジニアリング
インシデント対応、オブザーバビリティ、コンプライアンスのすべてを支えるデータ基盤を設計・構築します。ストリーミング/バッチによるデータ取り込み、共通の運用データモデル、ロールベースのアクセス制御、保持期間とコストの管理、そして監査人に問われるデータリネージまでを対象とし、規制業種の大企業に求められる規模とセキュリティ水準で構築します。規制業種の企業や公共機関が求めるデータガバナンス、すなわちアクセス制御、保持期間、リネージ、監査証跡を、後付けではなくプラットフォームの前提条件として設計します。
• RAG(検索拡張生成)パイプライン
• 高性能な検索・ベクトル検索